Noskenējat QR kodu, bet nonākat krāpnieku lapā: trīs lietas, ko pārbaudīt, pirms nospiežat
Vēlaties apskatīt restorāna ēdienkarti, samaksāt par automašīnas novietošanu vai atvērt elektroniskajā pastā nosūtītu dokumentu. Pavēršat tālruņa kameru pret QR kodu, nospiežat parādījušos saiti un turpināt. Šī darbība ir kļuvusi tik ierasta, ka bieži pat nepaskatāmies, kādu vietni patiesībā atveram. Tieši šo ieradumu izmanto krāpnieki: aiz pazīstamā melnbaltā kvadrāta var slēpties viltus pieteikšanās vai maksājumu lapa.
„Microsoft“ publicētie dati liecina par ievērojamu šādu mēģinājumu pieaugumu. Uzņēmuma novēroto ar QR kodiem saistīto pikšķerēšanas e-pasta uzbrukumu skaits palielinājās no 7,6 miljoniem 2026. gada janvārī līdz 18,7 miljoniem martā – aptuveni par 146 procentiem. Tās ir reģistrētās atbildes, nevis tikpat daudz cietušo cilvēku.
Bīstama saite tiek paslēpta tur, kur gaidām dokumentu
Šo krāpšanas veidu sauc par „quishing“. Tā būtība ir vienkārša: cilvēkam tiek parādīts QR kods, kas novirza uz krāpniecisku vietni. Tā var atdarināt pazīstama uzņēmuma pieteikšanās logu, maksājumu sistēmu vai iestādes lapu. Mērķis ir pārliecināt apmeklētāju pašam ievadīt paroli, kartes datus vai citu sensitīvu informāciju.
Elektroniskajā pastā īpaši bieži tiek izmantoti PDF dokumenti. Saskaņā ar „Microsoft“ datiem martā ar to palīdzību tika izplatīti 70 procenti uzņēmuma novēroto QR kodu uzbrukumu, janvārī – 65 procenti. Paslēpjot ļaunprātīgo adresi attēlā, uzbrucēji mēģina apiet aizsardzības līdzekļus, kas pārbauda teksta saites. Turklāt cilvēks kodu bieži noskenē ar personīgo tālruni, kurā var nebūt darbavietā izmantotās aizsardzības. Tas nenozīmē, ka visi pasta filtri QR kodus neatpazīst, tomēr šāds paņēmiens apgrūtina kontroli.
Lietuvā šāda shēma arī ir pazīstama. Nacionālais kiberdrošības centrs jau 2023. gadā brīdināja par Valsts nodokļu inspekcijas vārdā nosūtītām vēstulēm ar QR kodiem. Tās novirzīja uz krāpnieciskām vietnēm, kurās tika mēģināts izvilināt bankas pieteikšanās datus. Tāpēc iestādes nosaukums vai tās logotips vēstulē pats par sevi nav uzticamības pierādījums.
Viltus uzlīme var parādīties arī uz īstas ierīces
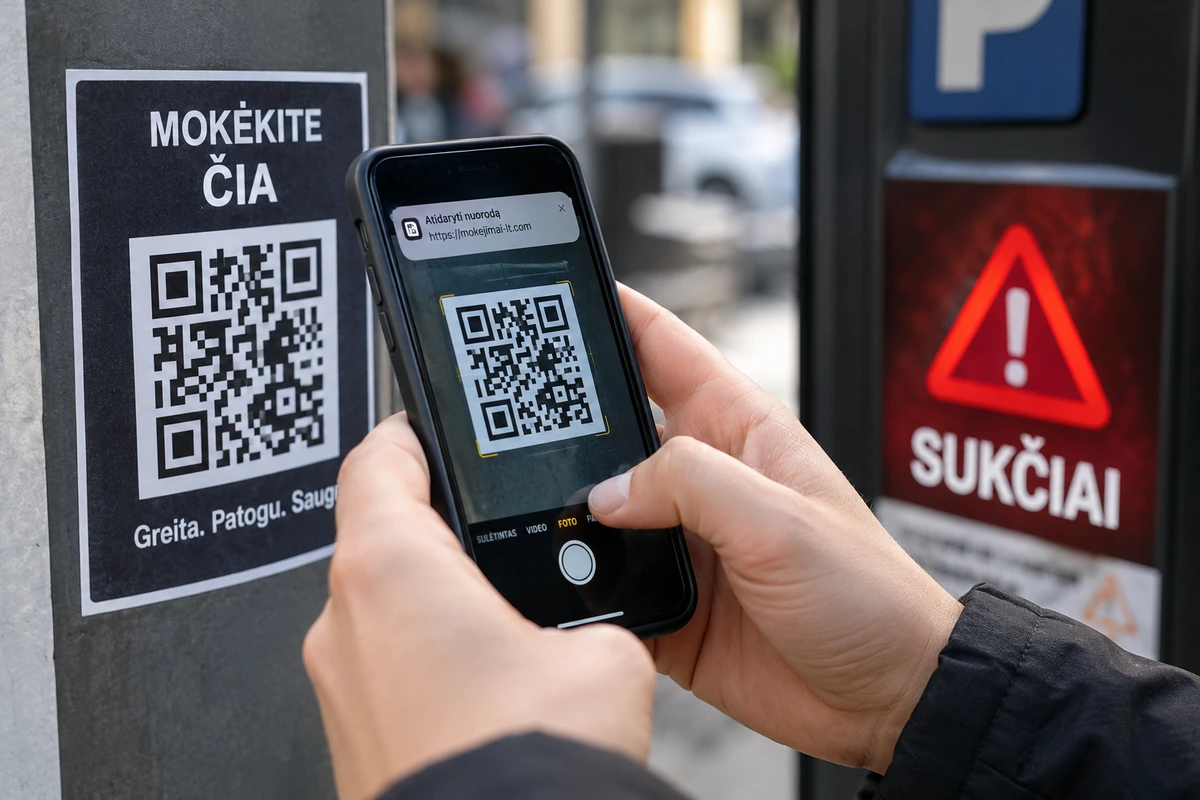
Krāpniekiem nav obligāti jānosūta vēstule. Publiskā vietā likumīgu QR kodu var aizklāt ar citu uzlīmi. Cilvēks redz īstu stāvēšanas automātu vai informatīvu plāksni, tāpēc uzticas arī uz tās esošajam kodam. ASV Federālā tirdzniecības komisija ir brīdinājusi par gadījumiem, kad krāpnieku uzlīmes tiek uzlīmētas uz stāvēšanas automātu QR kodiem.
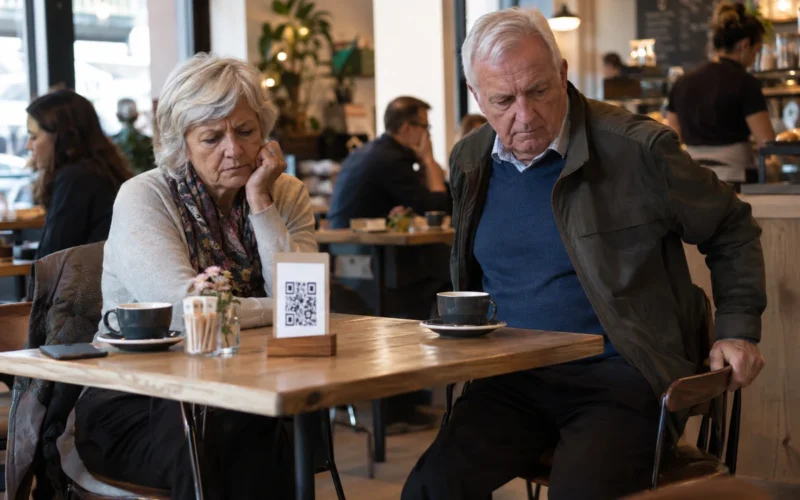
Līdzīgi būtu jāvērtē arī kods uz restorāna galda: vieta izskatās pazīstama, tomēr joprojām ir svarīgi, kur saite aizved. Ja jūs tikai gribējāt apskatīt ēdienus, bet vietne negaidīti lūdz pieteikties elektroniskajā pastā vai iesniegt kartes datus, ir vērts apstāties un pajautāt darbiniekam.
Tajā pašā laikā nevajadzētu katru uzlīmi uzskatīt par krāpšanu. Uzņēmumi likumīgi izmanto uzlīmes, atjaunina ēdienkaršu saites un izmanto citu uzņēmumu maksājumu sistēmas. Aizdomīga detaļa ir iemesls pārbaudei, nevis galīgs krāpšanas pierādījums.

Trīs pārbaudes pirms atvēršanas un maksāšanas
Apstāties uz dažām sekundēm ir lietderīgi, tomēr apgalvojums, ka trīs sekundēs var droši atšķirt drošu kodu no slazda, būtu maldinošs. Labi sagatavota krāpšana var izskatīties pārliecinoši. Tomēr šīs darbības palīdz pamanīt daļu apdraudējumu:
- Apskatiet adresi. Ja tālruņa kamera vai skenēšanas programma rāda saites priekšskatījumu, nesteidzieties to atvērt. Pārbaudiet vietnes nosaukumu, neparastus burtus, aizstātus simbolus. Vien pazīstams uzņēmuma nosaukums kaut kur garā adresē vēl neapstiprina, ka vietne tam pieder. Ja mērķis nav skaidrs, izvēlieties citu veidu, kā piekļūt pakalpojumam.
- Novērtējiet koda atrašanās vietu. Uz cita koda uzlīmēta uzlīme vai no apkārtējiem uzrakstiem atšķirīgs maksājuma norādījums būtu iemesls pajautāt darbiniekam vai sazināties ar pakalpojuma sniedzēju. Uzlīmes nav jāplēš nost – svarīgāk ir apstiprināt, ka tās pieder iestādei.
- Padomājiet, kas no jums tiek prasīts. Vai darbība atbilst tam, ko jūs gatavojāties darīt? Negaidīti saņemtas vēstules aicinājumu pieteikties vai samaksāt pārbaudiet, patstāvīgi atverot oficiālo lietotni vai zināmu vietni. Saziņai izmantojiet uzticamus kontaktus, nevis tos, kas norādīti aizdomīgajā ziņojumā.
Ja datus jau ievadījāt, ir svarīgi nekavēties
Ja aizdomīgā lapā iesniedzāt bankas pieteikšanās vai maksājumu kartes datus, nekavējoties sazinieties ar savu banku, izmantojot oficiālo tālruņa numuru. Paskaidrojiet, ko ievadījāt un vai apstiprinājāt kādu operāciju. Banka varēs izvērtēt, kādas piekļuves vai kartes bloķēšanas darbības ir nepieciešamas. Negaidiet, līdz kontā parādīsies nezināms maksājums.
Ja atklājāt darba konta paroli, nekavējoties informējiet par to savas organizācijas IT vai drošības speciālistus. Saglabājiet aizdomīgo vēstuli, vietnes adresi un saistītos ekrānuzņēmumus – šī informācija palīdzēs noskaidrot notikušo.
Lietuvā par mēģinājumiem krāpties var ziņot NKSC pa e-pastu cert [eta] nksc.lt, bet, ja esat cietis, – policijai, izmantojot ePolicija portālu. QR kods ir tikai veids, kā atvērt saiti: pirms uzticat tai savus datus, veltiet tam tikpat lielu uzmanību, cik veltītu nepazīstama sūtītāja vēstulei.
Novērtējiet šo rakstu:
Kraunami duomenys...
Komentāri
Esiet pirmais, kas komentē
Vairāk par šo tēmu
Visas tēmas ziņas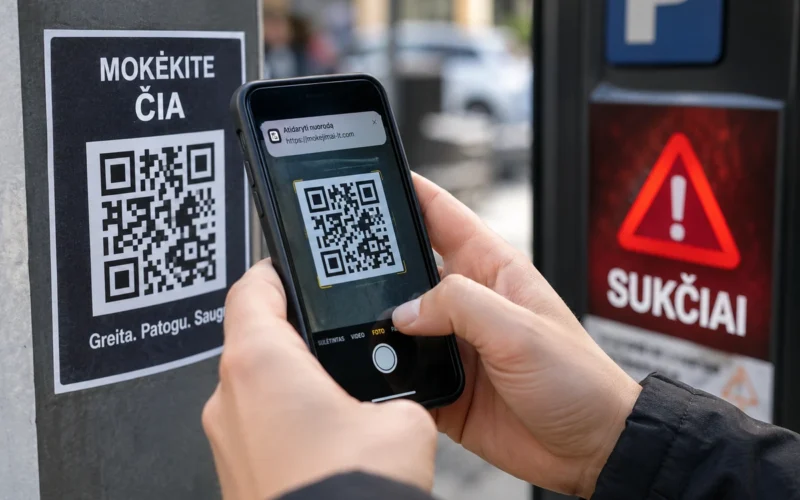

Meklējat vairāk?