Nuskaitote QR kodą, o atsiduriate sukčių puslapyje: trys dalykai, kuriuos verta patikrinti prieš spaudžiant
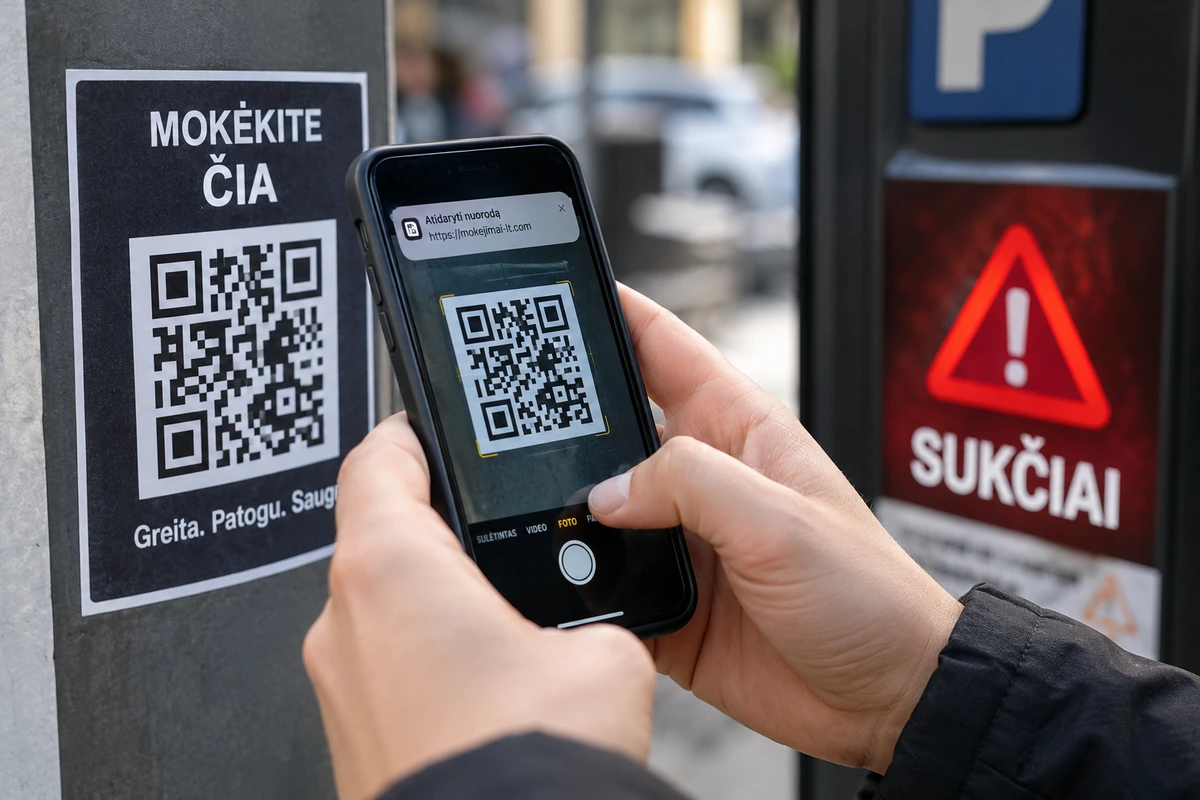
Norite peržiūrėti restorano meniu, sumokėti už automobilio stovėjimą ar atsidaryti elektroniniu paštu atsiųstą dokumentą. Nukreipiate telefono kamerą į QR kodą, paspaudžiate pasirodžiusią nuorodą ir tęsiate. Šis veiksmas tapo toks įprastas, kad dažnai net nepasižiūrime, kokią svetainę iš tikrųjų atidarome. Būtent šiuo įpročiu naudojasi sukčiai: už pažįstamo juodai balto kvadrato gali slėptis netikras prisijungimo ar mokėjimo puslapis.
„Microsoft“ paskelbti duomenys rodo ryškų tokių bandymų augimą. Bendrovės stebėtų QR kodais paremtų sukčiavimo el. paštu atakų skaičius padidėjo nuo 7,6 mln. 2026 metų sausį iki 18,7 mln. kovą – maždaug 146 proc. Tai užfiksuotos atakos, o ne tiek pat nukentėjusių žmonių.
Pavojinga nuoroda paslepiama ten, kur tikimės dokumento
Šis sukčiavimo būdas vadinamas „quishing“. Jo esmė paprasta: žmogui pateikiamas QR kodas, nukreipiantis į apgaulingą svetainę. Ji gali imituoti pažįstamos bendrovės prisijungimo langą, mokėjimo sistemą ar institucijos puslapį. Tikslas – įtikinti lankytoją pačiam įrašyti slaptažodį, kortelės duomenis ar kitą jautrią informaciją.
Elektroniniame pašte ypač dažnai pasitelkiami PDF dokumentai. „Microsoft“ duomenimis, kovą per juos buvo platinama 70 proc. bendrovės stebėtų QR kodų atakų, sausį – 65 proc. Kenksmingą adresą paslėpdami paveikslėlyje, užpuolikai mėgina apeiti tekstines nuorodas tikrinančias apsaugos priemones. Be to, žmogus kodą dažnai nuskaito asmeniniu telefonu, kuriame gali nebūti darbovietės naudojamos apsaugos. Tai nereiškia, kad visi pašto filtrai QR kodų neatpažįsta, tačiau toks būdas apsunkina kontrolę.
Lietuvoje tokia schema taip pat pažįstama. Nacionalinis kibernetinio saugumo centras dar 2023 metais perspėjo apie VMI vardu siunčiamus laiškus su QR kodais. Jie nukreipdavo į sukčiavimo svetaines, kuriose buvo siekiama išvilioti banko prisijungimo duomenis. Todėl institucijos pavadinimas ar jos logotipas laiške savaime nėra patikimumo įrodymas.
Netikras lipdukas gali atsirasti ir ant tikro įrenginio
Sukčiams nebūtina siųsti laiško. Viešoje vietoje teisėtą QR kodą galima uždengti kitu lipduku. Žmogus mato tikrą stovėjimo automatą ar informacinę lentelę, todėl pasitiki ir prie jos esančiu kodu. JAV Federalinė prekybos komisija yra perspėjusi apie atvejus, kai sukčių lipdukai užklijuojami ant parkavimo automatų QR kodų.
Panašiai reikėtų vertinti ir kodą ant restorano stalo: vieta atrodo pažįstama, bet vis tiek svarbu, kur nuoroda nuveda. Jeigu ketinote tik peržiūrėti patiekalus, o svetainė netikėtai prašo prisijungti prie elektroninio pašto ar pateikti kortelės duomenis, verta sustoti ir paklausti darbuotojo.
Kartu nereikėtų kiekvieno lipduko laikyti apgaule. Įmonės teisėtai naudoja lipdukus, atnaujina meniu nuorodas ir pasitelkia kitų bendrovių mokėjimo sistemas. Įtartina detalė yra priežastis pasitikrinti, o ne galutinis sukčiavimo įrodymas.

Trys patikrinimai prieš atidarant ir mokant
Kelioms sekundėms sustoti naudinga, tačiau pažadas per tris sekundes patikimai atskirti saugų kodą nuo spąstų būtų klaidinantis. Gerai parengta apgaulė gali atrodyti įtikinamai. Vis dėlto šie veiksmai padeda pastebėti dalį pavojų:
- Peržiūrėkite adresą. Jei telefono kamera ar nuskaitymo programa rodo nuorodos peržiūrą, neskubėkite jos atidaryti. Patikrinkite svetainės pavadinimą, neįprastas raides, pakeistus simbolius. Vien pažįstamas įmonės vardas kažkur ilgame adrese dar nepatvirtina, kad svetainė priklauso jai. Jei paskirtis neaiški, pasirinkite kitą būdą pasiekti paslaugą.
- Įvertinkite kodo vietą. Ant kito kodo užklijuotas lipdukas ar nuo aplinkinių užrašų besiskiriantis mokėjimo nurodymas turėtų paskatinti paklausti darbuotojo arba susisiekti su paslaugos teikėju. Nereikia lupti lipdukų – svarbiau patvirtinti, kad jie priklauso įstaigai.
- Pagalvokite, ko jūsų prašoma. Ar veiksmas atitinka tai, ką ketinote daryti? Netikėtai gauto laiško raginimą prisijungti ar sumokėti patikrinkite savarankiškai atidarę oficialią programėlę arba žinomą svetainę. Susisiekti naudokite patikimus kontaktus, o ne tuos, kurie pateikti įtartiname pranešime.
Jei duomenis jau įvedėte, svarbu nedelsti
Jeigu įtartiname puslapyje pateikėte banko prisijungimo ar mokėjimo kortelės duomenis, nedelsdami susisiekite su savo banku oficialiu numeriu. Paaiškinkite, ką įvedėte ir ar patvirtinote kokią nors operaciją. Bankas galės įvertinti, kokių prieigos ar kortelės blokavimo veiksmų reikia. Nelaukite, kol sąskaitoje pasirodys nežinomas mokėjimas.
Jeigu atskleidėte darbo paskyros slaptažodį, apie tai iškart informuokite savo organizacijos IT ar saugumo specialistus. Išsaugokite įtartiną laišką, svetainės adresą ir susijusias ekrano kopijas – ši informacija padės aiškinantis įvykį.
Lietuvoje apie bandymus sukčiauti galima pranešti NKSC elektroniniu paštu cert [eta] nksc.lt, o nukentėjus – policijai per ePolicija portalą. QR kodas tėra būdas atidaryti nuorodą: prieš patikėdami jai savo duomenis, skirkite tiek pat dėmesio, kiek skirtumėte nepažįstamo siuntėjo laiškui.
Įvertinkite šį straipsnį:
Kraunami duomenys...
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos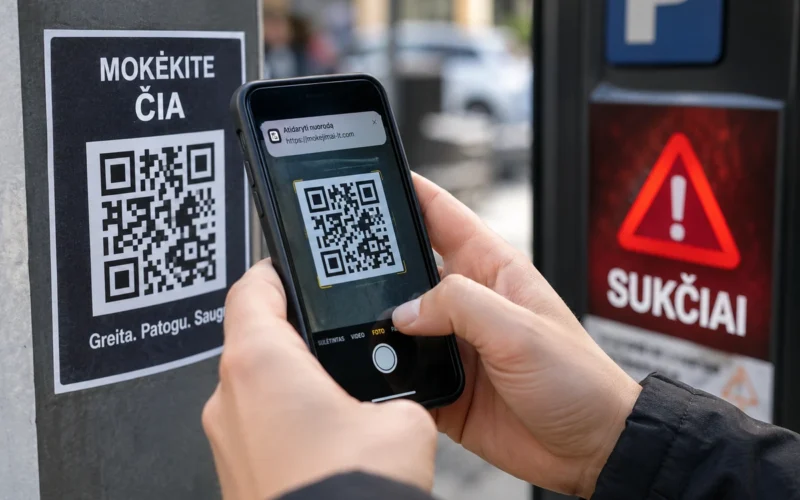


Ieškote daugiau?