„Google“, „Cloudflare“ ar „Quad9“: kuris DNS geriausiai apsaugo namų kompiuterius ir telefonus?
Viešasis DNS gali padėti užblokuoti kenkėjiškas svetaines, sumažinti reklamų kiekį arba apriboti vaikams netinkamą turinį. Tačiau skirtingų paslaugų galimybės gerokai skiriasi. „Google Public DNS“ daugiausia atlieka įprastą adresų paiešką, „Quad9“ orientuojasi į grėsmių blokavimą, „AdGuard DNS“ papildomai filtruoja reklamas, o „CleanBrowsing“ siūlo griežtesnius šeimos filtrus. Pasirinkimą lemia konkretus paslaugos profilis ir tai, kaip DNS įdiegtas namų tinkle.
Viešųjų DNS palyginimuose dažnai dominuoja lengvai įsimenami skaičiai: 8.8.8.8, 1.1.1.1 ar 9.9.9.9. Greta jų pateikiamos šifravimo technologijų ir apsaugos funkcijų varnelės. Tokia lentelė leidžia greitai susidaryti bendrą vaizdą, tačiau ne visada atskleidžia svarbiausią skirtumą: vienas to paties tiekėjo adresas gali blokuoti pavojingas svetaines, o kitas veikti be turinio filtravimo. Todėl DNS paslaugų vertinimas prasideda nuo jų paskirties, o ne nuo tiekėjo žinomumo.
DNS keitimas gali suteikti papildomą apsaugą
DNS sistema pagal svetainės pavadinimą suranda jos serverio IP adresą. Įprastame namų tinkle šią paslaugą įrenginiams automatiškai parenka maršrutizatorius, dažnai naudodamas interneto tiekėjo DNS. Pasirinkus viešąjį resolverį, užklausos perduodamos kitai organizacijai. Filtruojanti paslauga prieš pateikdama atsakymą gali patikrinti domeną pagal savo naudojamus grėsmių ar turinio sąrašus ir neleisti įrenginiui pasiekti užblokuoto adreso. Taip dalis pavojingų ryšių sustabdoma dar prieš įkeliant svetainę.
Šios apsaugos ribas apibrėžia pats veikimo principas. DNS filtras vertina domenus, o ne visą svetainės turinį ar kiekvieną atsisiunčiamą failą. Jis taip pat gali nedalyvauti ryšyje, jeigu programa jungiasi tiesiogiai prie IP adreso. Dėl to filtruojantis DNS laikomas papildomu tinklo saugumo sluoksniu: jis sumažina dalies grėsmių pasiekiamumą, tačiau nepakeičia įrenginio apsaugos, programinės įrangos atnaujinimų ar atsargaus elgesio su prisijungimo duomenimis.
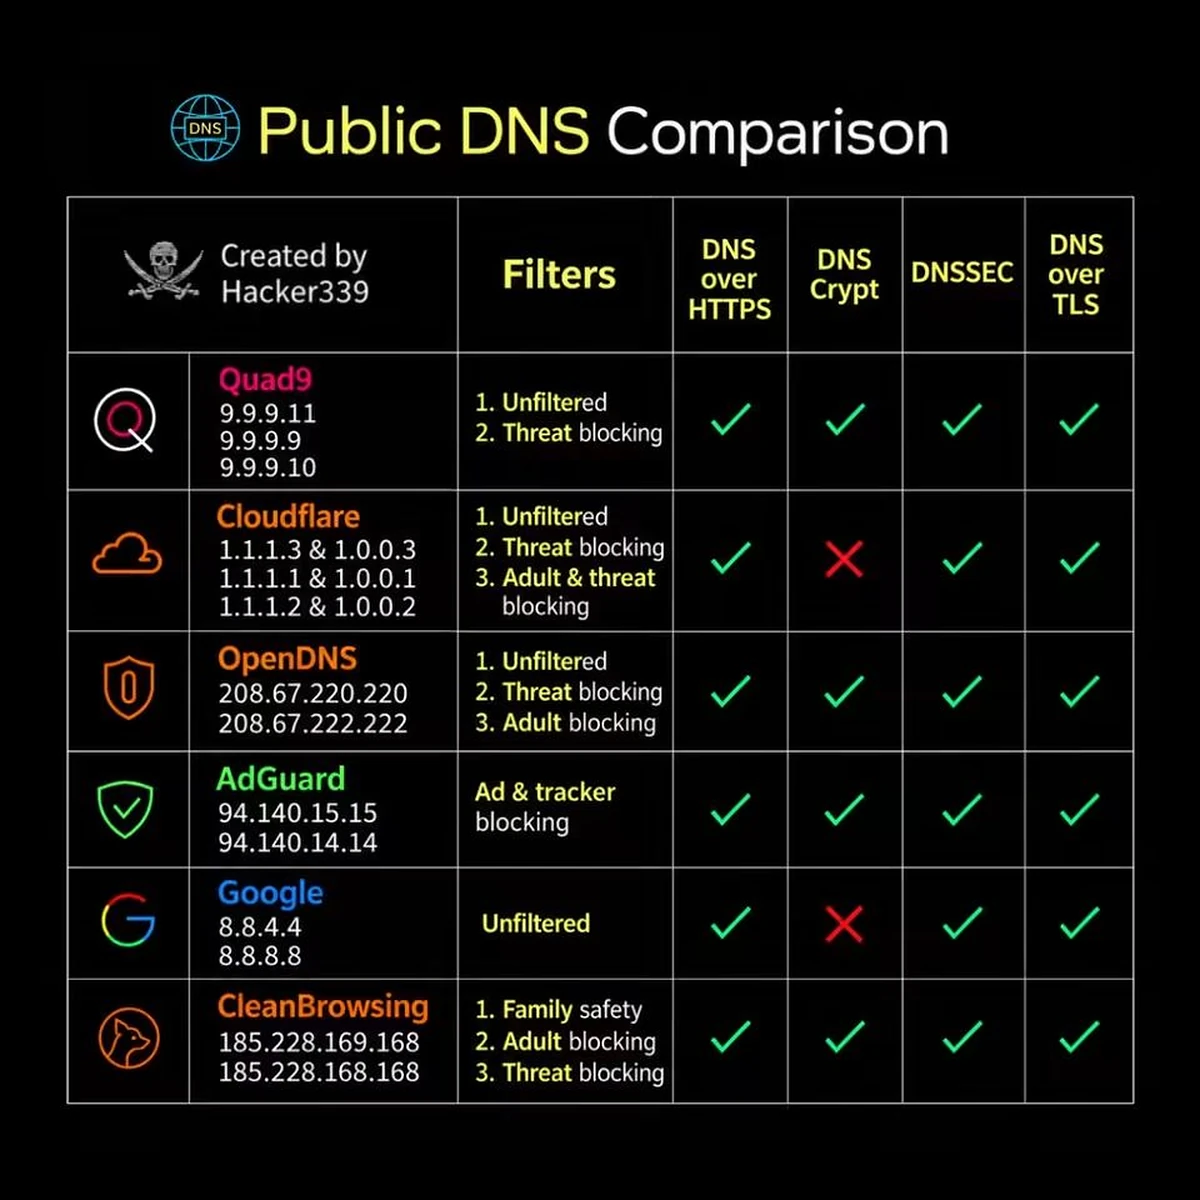
Pagrindiniai šešių paslaugų adresai ir jų paskirtis
Toliau pateikiamos dažniausiai naudojamos šių tiekėjų adresų poros. „Cloudflare“ lentelėje nurodytas įprastas profilis, o „CleanBrowsing“ – šeimos filtras. Papildomų profilių skirtumai aptariami atskirai.
| DNS paslauga | IPv4 adresų pora | Pagrindinė paskirtis |
|---|---|---|
| „Quad9 Secure“ | 9.9.9.9 ir 149.112.112.112 |
Kenkėjiškų domenų blokavimas ir DNSSEC patikra. |
| „Cloudflare“ | 1.1.1.1 ir 1.0.0.1 |
Įprastas DNS be turinio filtravimo; apsaugai naudojami atskiri profiliai. |
| „OpenDNS“ | 208.67.222.222 ir 208.67.220.220 |
Bazinė DNS apsauga ir pritaikomo turinio filtravimo galimybės. |
| „AdGuard DNS Default“ | 94.140.14.14 ir 94.140.15.15 |
Reklamų, sekiklių, kenkėjiškų bei sukčiavimo domenų filtravimas. |
| „Google Public DNS“ | 8.8.8.8 ir 8.8.4.4 |
Vieša DNS paslauga be specialaus reklamos ar šeimos filtro. |
| „CleanBrowsing Family“ | 185.228.168.168 ir 185.228.169.168 |
Grėsmių, suaugusiųjų ir dalies mišraus turinio svetainių blokavimas. |
„Quad9“: aiški specializacija – pavojingų domenų blokavimas
„Quad9“ pagrindinis saugus profilis skirtas ryšiams su kenkėjiškais domenais blokuoti. Jis taip pat tikrina DNSSEC parašus, kai domenas šią technologiją naudoja. Namų tinklams svarbu atskirti tris paveikslėlyje pateiktus adresus: 9.9.9.9 priklauso įprastam saugiam profiliui, 9.9.9.10 – grėsmių neblokuojančiam variantui, o 9.9.9.11 – saugiam profiliui su ECS funkcija. Pastaroji perduoda papildomos informacijos apie kliento tinklą, kuri gali padėti turinio pristatymo sistemoms parinkti tinkamesnį serverį. Taigi šie adresai nėra vienas kitą pakeičiantys to paties režimo numeriai.
Vertinant įprastą naršymą suaugusiųjų įrenginiuose, „Quad9 Secure“ išsiskiria aiškia saugumo paskirtimi be plataus turinio ribojimo. Privatumo požiūriu svarbus ir organizacijos veiklos modelis: „Quad9“ yra nekomercinė organizacija, deklaruojanti nekaupianti naudotojų asmens duomenų. Šis derinys leidžia paslaugą laikyti stipriu kandidatu baziniam namų DNS, kai pagrindinis tikslas – papildomai riboti pavojingus domenus. Reklamų ar suaugusiųjų turinio blokavimas nėra pagrindinio profilio užduotis.
„Cloudflare“: vienas tiekėjas, trys skirtingi apsaugos lygiai
„Cloudflare“ pasiūloje aiškiai atskirtas įprastas DNS ir du filtruojantys variantai. Adresai 1.1.1.1 ir 1.0.0.1 skirti DNS užklausoms be turinio filtro. Pora 1.1.1.2 ir 1.0.0.2 blokuoja su kenkėjiška veikla bei sukčiavimu siejamus domenus. Trečiasis variantas – 1.1.1.3 ir 1.0.0.3 – papildomai riboja suaugusiesiems skirtą turinį. Šis skirtumas svarbus vertinant paslaugą namams: plačiai žinomo 1.1.1.1 adreso įrašymas savaime neįjungia „Families“ apsaugos.
Filtruojantys „Cloudflare“ profiliai patrauklūs tuo, kad jų paskirtis aiški ir nereikia sudėtingo kategorijų valdymo. Grėsmių filtras tinka tinklui, kuriame norima riboti pavojingus domenus, o šeimos profilis prideda suaugusiųjų turinio blokavimą. Abu palaiko šifruotas DNS užklausas per DoH ir DoT. Tačiau tai nėra reklamos blokavimo paslauga, todėl jos nereikėtų tiesiogiai lyginti su „AdGuard DNS“ pagal pašalintų reklaminių elementų kiekį.
„OpenDNS“: daugiau dėmesio turinio kategorijų valdymui
„OpenDNS“ namų vartotojams siūlo kelis paslaugos variantus. „OpenDNS Home“ suteikia pritaikomą turinio filtravimą ir bazinę apsaugą, o nustatymai valdomi per paskyrą. Tai aktualu namų tinklui, kuriame norima pačiam pasirinkti ribojamas svetainių kategorijas. Paprastesnis variantas yra „FamilyShield“, iš anksto sukonfigūruotas suaugusiųjų turiniui blokuoti. Jam naudojama atskira pora – 208.67.222.123 ir 208.67.220.123, registracija nereikalinga. Todėl įprastų „OpenDNS“ adresų ir „FamilyShield“ nereikėtų laikyti visiškai tapačiais pasirinkimais.
Technologiškai „OpenDNS“ infrastruktūra palaiko šifruoto DNS sprendimus, įskaitant DoH ir DoT. Vis dėlto vertinant paslaugos apsaugą svarbu atskirti nemokamus namų produktus nuo įmonėms skirtų „Cisco Umbrella“ ar kitų „Cisco“ saugumo paslaugų. Vien tai, kad jos priklauso tam pačiam tiekėjui, nesuteikia namų vartotojui visų verslo produktų funkcijų. „OpenDNS“ stiprioji vieta šiame palyginime – galimybė pritaikyti turinio filtravimą, o ne vien pasirinkti vieną iš kelių nekintamų profilių.
„AdGuard DNS“: platesnis kasdienio filtravimo derinys
„AdGuard DNS Default“ jungia kelias funkcijas: blokuoja reklamų, sekiklių, kenkėjiškų ir sukčiavimo svetainių domenus. Tai išskiria jį iš nefiltruojančių „Google“ ar įprasto „Cloudflare“ DNS variantų. Šeimos profilis papildomai riboja suaugusiųjų turinį ir įjungia saugios paieškos funkcijas ten, kur jos palaikomos. Pagal deklaruojamų funkcijų plotį „AdGuard“ yra vienas universaliausių šio palyginimo sprendimų buitiniam naudojimui, ypač kai saugumas vertinamas kartu su reklaminiu ir sekimo srautu. Tačiau DNS filtravimo galimybės lieka susietos su domenais, todėl jis negali atskirai pašalinti kiekvienos reklamos iš kiekvienos platformos.
Įprasto „AdGuard“ filtro adresai yra 94.140.14.14 ir 94.140.15.15. Šeimos versija naudoja 94.140.14.15 ir 94.140.15.16, o nefiltruojantis variantas – 94.140.14.140 ir 94.140.14.141. Paslauga palaiko kelis šifruotus protokolus, todėl gali būti naudojama įvairiuose įrenginiuose ir tinklo sprendimuose. Vertinant namų tinklą, jos pranašumas yra kelių filtravimo poreikių sujungimas, o galimas kompromisas – būtinybė reaguoti, jeigu kartu su nepageidaujamu domenu užblokuojama reikalinga svetainės ar programėlės funkcija.
„Google Public DNS“: šifravimas ir DNSSEC nėra turinio filtras
„Google Public DNS“ yra viešas resolveris, naudojantis adresus 8.8.8.8 ir 8.8.4.4. Jis palaiko DNSSEC, DoH ir DoT, tačiau nėra skirtas plačiam nepageidaujamo turinio blokavimui. „Google“ nurodo paprastai nefiltruojanti domenų, išskyrus tam tikrus saugumo ar teisinių reikalavimų atvejus. Todėl ši paslauga tinka įprastai DNS užduočiai, bet nėra lygiavertis specializuoto kenkėjiškų domenų ar šeimos filtro pakaitalas. Šis skirtumas ypač svarbus tada, kai paslaugos lyginamos vien pagal saugumo technologijų varneles.
Privatumo vertinimui reikšminga žurnalų politika. „Google“ skelbia, kad laikini DNS žurnalai su IP adresu ir užklausos informacija paprastai ištrinami per 24–48 valandas, o saugumo incidentų tyrimams gali būti saugomi ilgiau. Bendrovė taip pat deklaruoja, kad per „Public DNS“ surinktos asmeninės informacijos nenaudoja reklamai taikyti. Taigi jos vertinimas turėtų remtis konkrečiomis paslaugos sąlygomis, o ne prielaida, kad DNS šifravimas savaime panaikina visą duomenų tvarkymą tiekėjo pusėje.
„CleanBrowsing“: griežtesnis turinio ribojimas šeimai
„CleanBrowsing Family“ profilis skirtas platesniam vaikams netinkamo turinio filtravimui. Be suaugusiųjų ir kenkėjiškų domenų, jis blokuoja mišraus turinio svetaines bei filtrams apeiti naudojamų VPN ir tarpinių serverių paslaugų domenus. Tai griežtesnis modelis, galintis apriboti ir tokias svetaines kaip „Reddit“. Dėl to „Family“ tinkamesnis sąmoningai ribojamam vaikų ar šeimos tinklui nei visiems suaugusiųjų poreikiams be išimties. Šio profilio adresai – 185.228.168.168 ir 185.228.169.168.
Mažiau ribojantis „Adult Filter“ naudoja 185.228.168.10 ir 185.228.169.11: jis blokuoja suaugusiųjų turinį bei grėsmes, tačiau leidžia mišraus turinio ir VPN paslaugų svetaines. Vien saugumui skirtas „Security Filter“ veikia adresais 185.228.168.9 ir 185.228.169.9. Ši struktūra leidžia pasirinkti griežtumą pagal tinklo paskirtį. „CleanBrowsing“ išsiskiria šeimos turinio filtravimo apimtimi, tačiau platesnis blokavimas nėra tas pats, kas įrodytas pranašumas aptinkant visas kenkėjiškas svetaines.
Šifravimas, DNSSEC ir filtravimas sprendžia skirtingas problemas
DoH ir DoT saugo DNS ryšį tarp įrenginio ir resolverio, užšifruodami užklausas bei atsakymus. DNSCrypt yra kitas šiam tikslui skirtas sprendimas. DNSSEC savo ruožtu leidžia patikrinti pasirašytų DNS duomenų autentiškumą. Nė viena iš šių technologijų savaime nesukuria reklamų, sukčiavimo ar suaugusiųjų turinio sąrašo. Domenas gali turėti tinkamus DNSSEC parašus ir vis tiek būti naudojamas nepageidaujamai veiklai. Todėl saugumo analizėje būtina atskirai vertinti ryšio apsaugą, DNS duomenų patikrą ir tiekėjo taikomą domenų filtravimą.
Praktikoje apsaugos lygį keičia ir nustatymai. Vien įrašius naujus IP adresus, DNS ryšys nebūtinai tampa šifruotas. Be to, skirtingo filtravimo resolverių maišymas gali susilpninti pasirinktą apsaugą. „Google“ dokumentacijoje pažymima, kad operacinės sistemos DNS serverius naudoja nevienodai: dalis pirmenybę teikia vienam, kitos paskirsto užklausas. Todėl šeimos filtro ir nefiltruojančio DNS įrašymas į tą pačią konfigūraciją gali lemti nepastovų blokavimą.
Namų maršrutizatoriaus nustatymai ne visada apima visą telefono veiklą
DNS parinkimas maršrutizatoriuje yra patogus būdas bendrą paslaugą suteikti namų kompiuteriams, telefonams, televizoriams ir kitiems įrenginiams. Tačiau įrenginyje veikiantis privatus DNS, naršyklės šifruotas DNS ar VPN gali naudoti kitą resolverį. „Android“ privatus DNS nustatomas tiekėjo vardu, pavyzdžiui, dns.quad9.net ar dns.adguard-dns.com, o ne vien skaitiniu IP adresu. Tokia konfigūracija paprastai gali veikti ir naudojant mobiliuosius duomenis, tačiau jos sąveika su VPN ar kitomis tinklo programomis priklauso nuo konkretaus sprendimo.
„iPhone“ rankiniu būdu pakeistas DNS prie konkretaus „Wi‑Fi“ tinklo taikomas tam tinklui ir savaime nepakeičia mobiliojo ryšio DNS. Platesniam veikimui naudojamos tiekėjų programėlės ar jų siūlomi konfigūracijos profiliai. „Windows 11“ leidžia pasirinkti DNS serverius ir konfigūruoti DoH, įskaitant automatinį ar rankinį paslaugos šabloną. Tai rodo, kodėl tas pats tiekėjas dviejuose įrenginiuose gali veikti skirtingai: galutinį rezultatą lemia ir paslauga, ir jos prijungimo būdas.
Išvada: daugiausia apsaugos suteikia tinkamai pasirinktas profilis
Vertinant deklaruojamą paskirtį, „Quad9 Secure“ išsiskiria kaip aiškiai į grėsmių blokavimą orientuotas pasirinkimas įprastam namų naršymui, o „Cloudflare Security“ siūlo paprastą alternatyvą be platesnio turinio ribojimo. „AdGuard DNS“ apima daugiau kasdienių filtravimo poreikių, nes kartu riboja reklamos, sekimo ir pavojingus domenus. „CleanBrowsing Family“ išsiskiria griežtesne šeimos turinio politika, „OpenDNS Home“ – pritaikomų kategorijų valdymu. „Google Public DNS“ ir įprastas „Cloudflare“ lieka įprasto DNS paslaugomis, turinčiomis ryšio bei duomenų saugumo technologijas, bet neturinčiomis tokio paties specializuoto turinio filtro.
Vieno universalaus „labiausiai apsaugančio“ tiekėjo vien iš funkcijų sąrašo nustatyti negalima: tam reikėtų vienodomis sąlygomis atliktų grėsmių aptikimo ir klaidingo blokavimo bandymų. Namų tinklo požiūriu aiškiausias skirtumas yra apsaugos tikslas. Kenkėjiškiems domenams, reklamoms ir vaikų turiniui reikalingi skirtingi filtravimo sprendimai, o jų veiksmingumą gali susilpninti netinkamai sumaišyti DNS adresai ar įrenginyje naudojama kita paslauga. Būtent šis derinys – filtras, šifruotas ryšys ir nuosekli konfigūracija – yra svarbesnis už gražiai atrodančią techninių varnelių lentelę.
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos
Ieškote daugiau?