Nespauskite „Atsisakyti prenumeratos“ bet kuriame laiške: sukčiai taikosi į pavargusius nuo šlamšto
Atrodo, kas čia gali būti pavojingo? Pašto dėžutėje vėl pilna reklamų, nuolaidų, „paskutinių šansų“, neaiškių pasiūlymų ir laiškų iš parduotuvių, kuriose gal net niekada nepirkote. Žmogus pavargsta, nuslenka į laiško apačią, pamato mygtuką „Atsisakyti prenumeratos“ ir paspaudžia. Lyg ir tvarkingas sprendimas: nebenoriu gauti, atsisakau, viskas.
Tačiau kibernetinio saugumo specialistai įspėja, kad sukčiai vis dažniau naudojasi būtent šiuo įpročiu. Anksčiau jie bandydavo privilioti nuolaidomis, netikromis siuntomis, „laimėjimais“ ar banko įspėjimais. Dabar jie žaidžia kitu jausmu – nuovargiu. Žmogus nebenori gilintis, nori tik išsivalyti pašto dėžutę, todėl spaudžia greičiau nei galvoja.
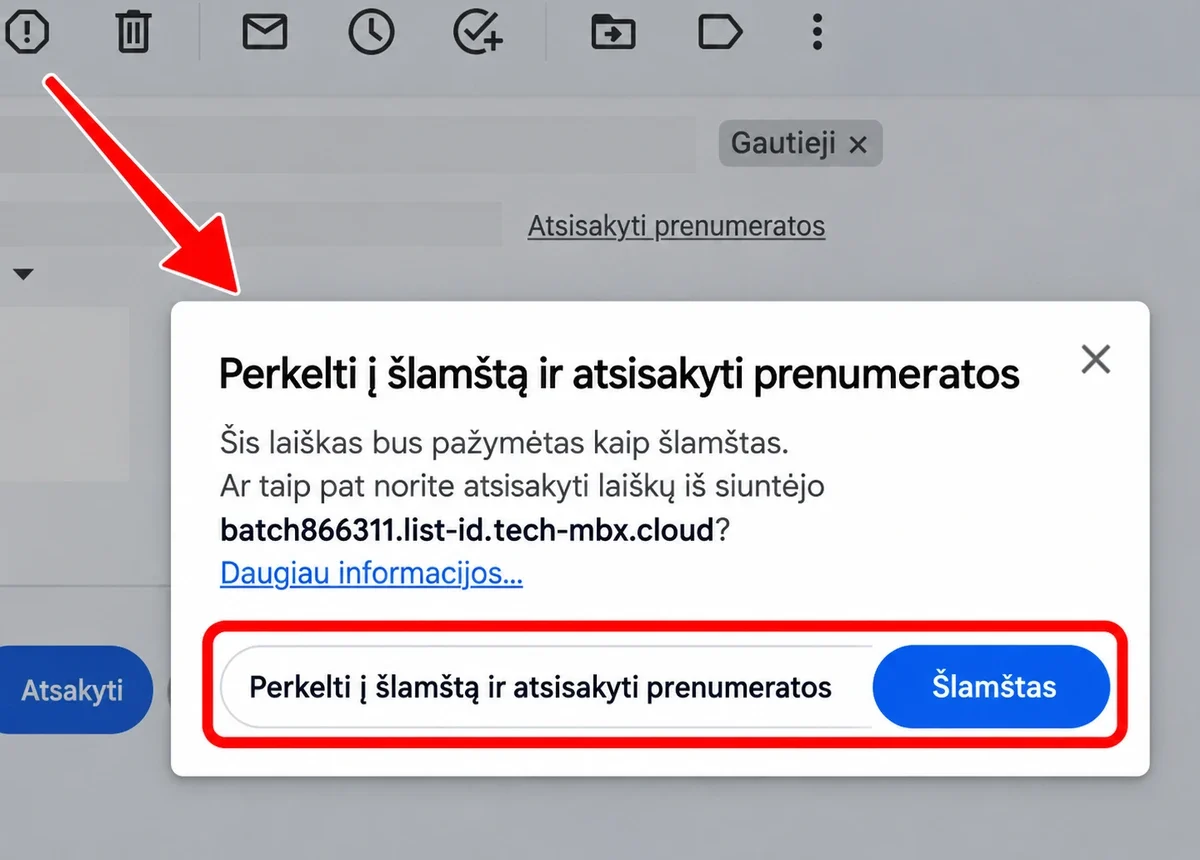
Būtent po mygtuku „Atsisakyti prenumeratos“ gali slėptis netikra nuoroda. Ji gali nuvesti į puslapį, kuris renka duomenis, prašo patvirtinti el. pašto adresą, įvesti telefono numerį, prisijungimo duomenis ar net atsisiųsti failą. Blogiausiu atveju toks paspaudimas gali baigtis ne atsisakyta prenumerata, o pavogta paskyra, užkrėstu įrenginiu ar dar didesniu šlamšto kiekiu.
Kodėl sukčiai pasirinko būtent „Atsisakyti prenumeratos“
Šis mygtukas atrodo nepavojingai. Mes įpratę, kad teisėtuose naujienlaiškiuose laiško apačioje yra nuoroda atsisakyti prenumeratos. Todėl sukčiai ir naudojasi tuo pasitikėjimu. Jie žino, kad žmogus įtariau žiūrės į mygtuką „Atsiimkite prizą“, bet daug ramiau paspaus „Atsisakyti prenumeratos“.
Lietuvoje tai gali atrodyti labai kasdieniškai. Pavyzdžiui, gaunate laišką, kuris apsimeta esantis iš internetinės parduotuvės, kurjerių tarnybos, kelionių portalo, mokymų platformos, grožio prekių parduotuvės ar net kokios nors paslaugos, kuria lyg ir galėjote naudotis prieš kelis metus. Laiškas atrodo gana tvarkingai, tekstas parašytas be akivaizdžių klaidų, apačioje – įprastas atsisakymo mygtukas.
Problema ta, kad dirbtinis intelektas sukčiams labai palengvino darbą. Netikri laiškai dabar gali būti parašyti gražiau, natūraliau ir įtikinamiau. Jie gali atrodyti panašūs į tikrus naujienlaiškius, turėti logotipus, tvarkingą struktūrą, lietuvišką tekstą ir net jūsų vardą. Todėl vien pagal tai, ar laiškas „gražiai atrodo“, spręsti nebeužtenka.
Dar viena gudrybė – tokiu paspaudimu sukčiai gali tiesiog patikrinti, ar jūsų el. pašto adresas aktyvus. Jei paspaudėte, jie supranta: žmogus skaito laiškus, reaguoja, spaudžia nuorodas. Tada jūsų adresas gali tapti dar vertingesnis, o į pašto dėžutę gali pradėti kristi dar daugiau tikslinių apgaulių.
Kokie ženklai išduoda pavojingą laišką
Pirmas signalas – jūs neprisimenate, kad būtumėte prenumeravę tokius laiškus. Jei laiškas ateina iš neaiškios parduotuvės, paslaugos ar platformos, kurios nenaudojote, neverta skubėti spausti jokio mygtuko. Kartais sukčiai specialiai pasirenka bendras temas: akcijos, siuntos, laisvalaikis, finansai, darbo pasiūlymai, sveikata, telefonų priedai. Taip didesnė tikimybė, kad žmogus pagalvos: „Gal kažkada registravausi.“
Antras signalas – keistas siuntėjo adresas. Nežiūrėkite tik į rodomą vardą, nes jį lengva suklastoti. Reikia pažiūrėti visą el. pašto adresą. Jei jis baigiasi keistu domenu, turi daug skaičių, papildomų žodžių ar primena tikrą įmonę, bet nėra visiškai toks pats, geriau nespausti.
Trečias signalas – laiške prašoma papildomų duomenų. Teisėtam prenumeratos atsisakymui paprastai nereikia telefono numerio, slaptažodžio, SMS kodo, banko kortelės duomenų ar prisijungimo prie paskyros. Jeigu paspaudus „Atsisakyti prenumeratos“ atsidaro forma, kurioje prašoma patvirtinti tapatybę, įvesti numerį ar prisijungti, tai jau labai rimtas įspėjimas.
Ketvirtas signalas – netiksli informacija. Laiškas gali atrodyti tvarkingas, bet jame gali būti smulkių neatitikimų: ne tas miestas, paslauga, kurios neturite, ne ta įmonė, keistas kreipinys, neįprasta tema. Kartais būtent tokios detalės išduoda, kad laiškas sukurtas masiškai, o ne jums asmeniškai.
Ką daryti, jei norite atsisakyti tikro naujienlaiškio
Tai nereiškia, kad nuo šiol niekada negalima spausti „Atsisakyti prenumeratos“. Legaliuose ir patikimuose laiškuose toks mygtukas yra normalus. Bet svarbu atskirti, kada laiškas tikrai iš žinomo siuntėjo, o kada jis tik apsimeta.
Jei laiškas atėjo iš parduotuvės ar paslaugos, kurią tikrai naudojate, pirmiausia patikrinkite siuntėjo adresą. Jei viskas atrodo tvarkingai, nuoroda gali būti saugi. Vis dėlto dar geresnis būdas – ne spausti iš laiško, o nueiti tiesiai į tos parduotuvės ar paslaugos svetainę, prisijungti prie savo paskyros ir ten pakeisti naujienlaiškių nustatymus.
Jei laiškas kelia bent menkiausią įtarimą, geriau jo neatidarinėti plačiau, nespausti nuorodų ir nieko neatsisiųsti. Paprasčiausias veiksmas – pažymėti kaip šlamštą arba sukčiavimą. Daugelis el. pašto sistemų turi mygtukus „Pranešti apie šlamštą“ arba „Pranešti apie sukčiavimą“. Tai saugiau nei bandyti „atsiprenumeruoti“ nuo laiško, kuris gali būti sukurtas būtent tam, kad jus priviliotų.
Labai svarbu neįvedinėti slaptažodžių. Jokiam naujienlaiškio atsisakymui nereikia jūsų banko, el. pašto, „Google“, „Facebook“, „Microsoft“ ar darbovietės paskyros slaptažodžio. Jei tokio prašymo sulaukėte, puslapį reikia uždaryti iš karto.
Pavojingiausias scenarijus – darbo paskyros ir dokumentai
Ypač atsargūs turėtų būti tie, kurie naudoja darbo el. paštą. Sukčiai gali siųsti laiškus, kurie atrodo kaip profesiniai naujienlaiškiai, seminarų kvietimai, tiekėjų informacija, programinės įrangos pranešimai ar verslo pasiūlymai. Apačioje gali būti mygtukas „Atsisakyti prenumeratos“, o paspaudus prašoma prisijungti prie darbo paskyros.
Tai labai pavojinga, nes pavogti darbo prisijungimo duomenys gali atverti kelią į įmonės sistemas, dokumentus, klientų informaciją ar finansinius duomenis. Todėl jei bet koks „atsisakymo“ puslapis prašo darbo slaptažodžio, tai beveik visada yra rimtas pavojaus signalas.
Dar viena rizika – atsisiunčiami failai. Prenumeratos atsisakymui nereikia atsisiųsti jokio dokumento, programos, PDF patvirtinimo ar papildinio. Jei puslapis siūlo „atsisiųsti atsisakymo formą“ arba „patvirtinti atsisakymą dokumente“, geriau iš karto sustoti.
Paprasta taisyklė, kuri gali apsaugoti
Geriausia taisyklė labai paprasta: jei laiško nelaukėte, siuntėjo nepažįstate arba nepamenate, kad būtumėte prenumeravę, nespauskite jokios nuorodos, net jei ji vadinasi „Atsisakyti prenumeratos“. Toks mygtukas gali būti ne išėjimas iš šlamšto, o durys į dar didesnę problemą.
Jeigu laiškas tikrai erzina, pažymėkite jį kaip šlamštą. Jei tai žinoma paslauga, nueikite į jos svetainę savarankiškai, ne per laiške esančią nuorodą. Jei puslapis prašo telefono numerio, SMS kodo, slaptažodžio ar banko duomenų – uždarykite jį.
Sukčiai nuolat keičia taktiką, bet jų tikslas tas pats: priversti žmogų veikti greitai ir negalvojant. Šį kartą jie taikosi ne į godumą, o į nuovargį. Todėl verta prisiminti: kartais saugiausias būdas atsikratyti įkyraus laiško yra ne spausti „atsisakyti“, o tiesiog ištrinti jį arba pažymėti kaip šlamštą.
Įvertinkite šį straipsnį:
Kraunami duomenys...
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos


Ieškote daugiau?