Gavote žinutę apie prekę, kurios niekada nepardavinėjote? Nauja „Facebook“ apgaulė prasideda nuo vieno nekalto atsakymo
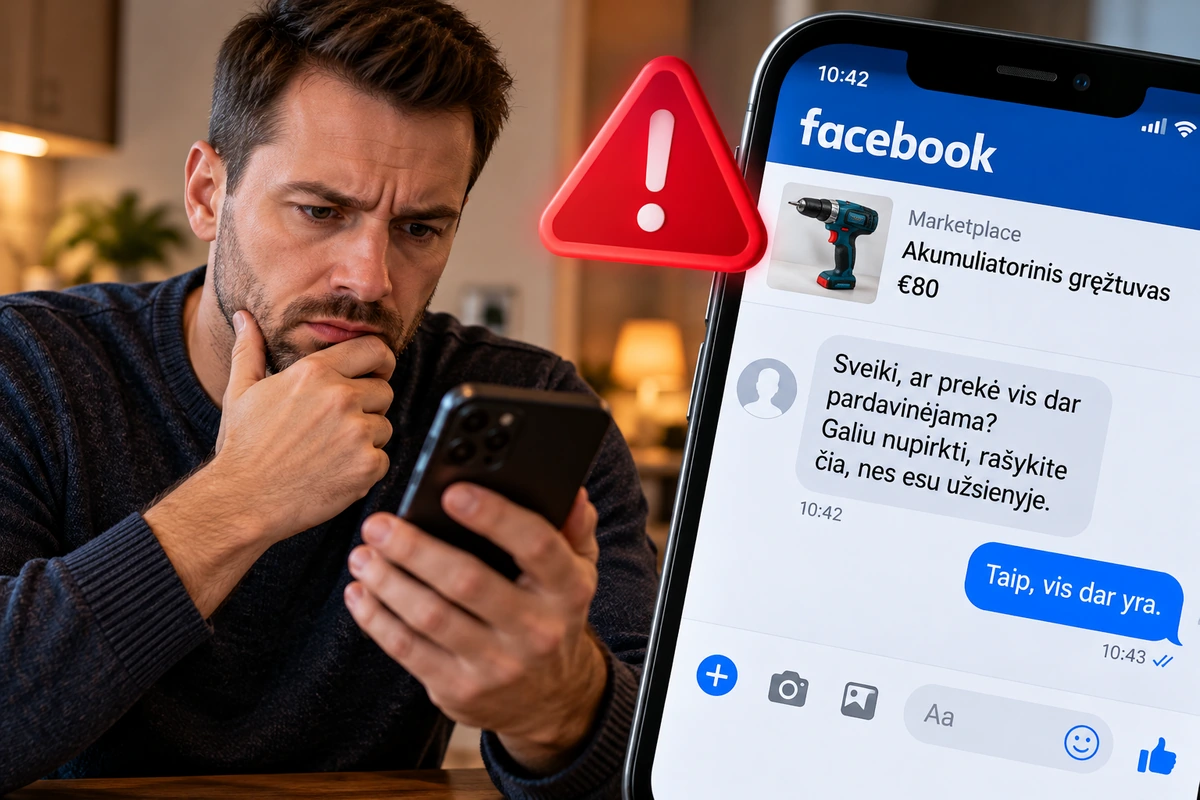
Telefone pasirodo žinutė iš nežinomo numerio. Žmogus mandagiai teiraujasi, ar vis dar parduodate tam tikrą prekę, ir prideda „Facebook Marketplace“ skelbimo nuotrauką. Iš pirmo žvilgsnio nieko įtartino – juk žmonės nuolat perka ir parduoda daiktus internetu. Tačiau pažvelgę atidžiau pastebite vieną keistą detalę: skelbime nurodytas jūsų vardas, nors tokios prekės niekada nepardavinėjote. Pirmoji mintis – kažkas apsimetinėja jumis. Natūraliai norisi kuo greičiau atsakyti ir išsiaiškinti, kas vyksta. Būtent tokios reakcijos, kaip perspėja kibernetinio saugumo specialistai, gali tikėtis sukčiai.
Apie naują sukčiavimo būdą pranešė kibernetinio saugumo bendrovė „Malwarebytes“. Specialistai atkreipė dėmesį į neįprastas žinutes, kuriose pasitelkiama „Facebook Marketplace“ išvaizda ir asmeniniai gavėjo duomenys. Šiuo atveju sukčiai nebūtinai iš karto reikalauja pinigų, slaptažodžio ar banko kortelės informacijos. Jų tikslas gali būti kur kas paprastesnis – priversti žmogų pradėti pokalbį.
Būtent tai šią schemą daro pavojingą. Žinutė atrodo kaip paprastas nesusipratimas, kurį norisi ištaisyti, tačiau iš tikrųjų gali būti pirmasis žingsnis į tolesnį sukčiavimą.
Sukčiai siunčia netikrą skelbimą su jūsų vardu
Naujoji apgaulė prasideda nuo telefono žinutės. „Malwarebytes“ aprašytu atveju ji buvo atsiųsta per „Apple iMessage“ paslaugą, tačiau panašūs bandymai gali būti vykdomi ir kitais pranešimų kanalais.
Nežinomas siuntėjas parašo maždaug taip: „Sveiki, ar ši prekė dar parduodama?“ Kartu pridedamas paveikslėlis, atrodantis kaip „Facebook Marketplace“ skelbimas.
Jame matoma prekė, jos nuotrauka ir tariamo pardavėjo vardas. Pastarasis sutampa su žinutės gavėjo vardu.
Ir čia prasideda svarbiausia apgaulės dalis.
Žmogus žino, kad jokio tokio skelbimo nėra įkėlęs. Todėl kyla noras iš karto atsakyti: „Jūs kažką supainiojote, aš nieko neparduodu.“
Kai kurie gali paklausti, iš kur siuntėjas gavo jų telefono numerį. Kiti – pareikalauti pašalinti netikrą skelbimą arba atsiųsti jo nuorodą.
Tačiau specialistai perspėja, kad būtent tokio atsakymo sukčiai ir gali laukti.
Svarbi detalė – šioje schemoje nebūtinai siunčiama tikra žinutė per „Facebook“. Sukčiai naudojasi socialinio tinklo pavadinimu ir skelbimo išvaizda, nors pats pranešimas atkeliauja į telefoną.
Dėl to žmogus gali manyti, kad bendrauja su tikru pirkėju, nors iš tiesų susiduria su nežinomu asmeniu, kuris gali net neturėti jokio ryšio su „Facebook Marketplace“.
Kodėl net paprastas atsakymas gali būti naudingas nusikaltėliams?
Daugelis žmonių mano, kad sukčiai pavojingi tik tada, kai paprašo slaptažodžio, prisijungimo kodo ar banko duomenų. Tačiau ne visos apgavystės prasideda nuo tiesioginio mėginimo išvilioti pinigus.
Šiuo atveju pirmasis tikslas gali būti patikrinti, ar telefono numeris iš tiesų naudojamas ir ar jo savininkas linkęs atsakyti nepažįstamiems žmonėms.
Jeigu žmogus atrašo, sukčiai gauna signalą, kad numeris aktyvus. Tai gali paskatinti tolesnius bandymus užmegzti kontaktą arba panaudoti numerį kitose apgaulės schemose.
Be to, pradėjus pokalbį gali atsirasti naujų manipuliavimo galimybių. Pavyzdžiui, siuntėjas gali pareikšti, kad kažkas pavogė jūsų tapatybę, ir pasiūlyti nuorodą, kurioje neva galima patikrinti paskyros saugumą.
Kitas galimas scenarijus – sukčius gali bandyti įtikinti, kad jums reikia patvirtinti telefono numerį arba atsiųsti SMS žinute gautą kodą. Tokie kodai kartais naudojami prisijungimui prie paskyrų arba slaptažodžio atkūrimui, todėl jų perduoti svetimiems žmonėms negalima.
Vis dėlto svarbu nepainioti galimo pavojaus su jau įvykusia žala. Vien atsakymas į įtartiną žinutę savaime nenulaužia „Facebook“ paskyros ir nesuteikia sukčiams prieigos prie jūsų telefono. Rizika ta, kad atsakydami galite patvirtinti savo numerio aktyvumą ir būti įtraukti į tolesnį sukčiavimo bandymą.
„Malwarebytes“ specialistai taip pat nurodo, kad konkretaus jų tirto atvejo galutinio nusikaltėlių tikslo nustatyti nepavyko. Taigi negalima tvirtinti, kad kiekviena tokia žinute būtinai siekiama perimti socialinio tinklo paskyrą.
Iš kur nepažįstami žmonės gauna jūsų vardą ir telefono numerį?
Bene labiausiai nerimą kelia tai, kad netikrame skelbime gali būti nurodytas tikras gavėjo vardas. Dėl to žinutė iš karto atrodo asmeniškesnė ir patikimesnė.
„Malwarebytes“ nagrinėtu atveju skelbime matomas vardas sutapo su žinutės gavėjo vardu, tačiau profilio nuotrauka, kaip nustatyta, priklausė kitam žmogui tokiu pačiu vardu.
Tai leidžia manyti, kad sukčiai nebūtinai turėjo prieigą prie tikrosios aukos „Facebook“ paskyros. Jie galėjo tiesiog panaudoti surinktą vardą, telefono numerį ir internete rastą panašaus profilio nuotrauką.
Tokie duomenys kartais gaunami iš senesnių duomenų nutekėjimų, viešai prieinamų skelbimų, socialinių tinklų ar kitų šaltinių. Tačiau konkrečiu atveju nėra patvirtinta, kaip nusikaltėliai gavo gavėjo informaciją.
Todėl jeigu gaunate panašią žinutę, vien jūsų vardo pasirodymas netikrame skelbime dar nereiškia, kad paskyra buvo nulaužta.
Būtent šią aplinkybę verta prisiminti prieš puolant aiškintis su nežinomu siuntėju.
Ką daryti gavus tokią žinutę ir kaip apsaugoti paskyrą?
Pirmiausia – neskubėkite atsakyti. Net jeigu žinutėje matomas jūsų vardas, o skelbimas atrodo įtikinamai, tai dar neįrodo, kad jis tikras.
Jeigu niekada nepardavinėjote minimos prekės, saugiausia nepažįstamo siuntėjo žinutę ignoruoti, užblokuoti numerį ir pranešti apie įtartiną pranešimą telefono naudojamoje susirašinėjimo programėlėje.
Jei vis dėlto norite patikrinti, ar kažkas iš tiesų naudojasi jūsų vardu, atidarykite „Facebook“ programėlę savarankiškai. Neikite per žinutėje pateiktas nuorodas. Prisijungę patikrinkite savo skelbimus, paskyros pranešimus ir naujausius prisijungimus.
Jeigu pastebite nepažįstamus prisijungimus arba kitus įtartinus veiksmus, pakeiskite slaptažodį, atsijunkite nuo nepažįstamų įrenginių ir įjunkite dviejų veiksnių autentifikavimą. Jei įmanoma, tam verta naudoti autentifikavimo programėlę.
Ypač svarbu niekam neatskleisti vienkartinių prisijungimo kodų. Net jeigu žmogus tvirtina, kad nori tik patvirtinti jūsų tapatybę ar pašalinti netikrą skelbimą, tokie prašymai turėtų kelti įtarimą.
O ką daryti, jeigu jau atsakėte?
Panikuoti nereikia. Jeigu tik parašėte, kad jokio skelbimo neįkėlėte, tačiau neatidarėte įtartinų nuorodų ir nieko daugiau neatskleidėte, tai savaime nereiškia, kad patyrėte finansinę žalą ar praradote paskyrą.
Tiesiog nebetęskite pokalbio, užblokuokite numerį ir būkite atidesni, jei artimiausiu metu sulauksite daugiau neaiškių pranešimų.
Jeigu jau įvedėte slaptažodį netikroje svetainėje, nedelsdami jį pakeiskite per oficialią programėlę ar svetainę. Jeigu perdavėte mokėjimo kortelės duomenis, kuo greičiau susisiekite su banku.
Šios apgaulės esmė – ne sudėtinga technologija, o paprastas žmogaus noras ištaisyti nesusipratimą. Pamatę savo vardą prie prekės, kurios niekada nepardavinėjome, natūraliai norime išsiaiškinti, kas vyksta. Sukčiai tuo gali pasinaudoti.
Todėl kitą kartą gavę keistą žinutę iš nežinomo numerio neskubėkite aiškinti, kad įvyko klaida. Kartais saugiausias atsakymas yra jokio atsakymo.
Straipsnis parengtas pagal kibernetinio saugumo bendrovės „Malwarebytes“ aprašytą sukčiavimo schemą. Specialistai perspėja apie galimą duomenų rinkimą ir tolesnį sukčiavimą, tačiau konkretaus užfiksuoto bandymo galutinis tikslas nebuvo nustatytas.
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos


Ieškote daugiau?