Hakeriai paralyžiavo šimtus prekybos centrų: šaldytuvuose temperatūra pakilo iki 50 laipsnių, maistas keliauja į šiukšlyną

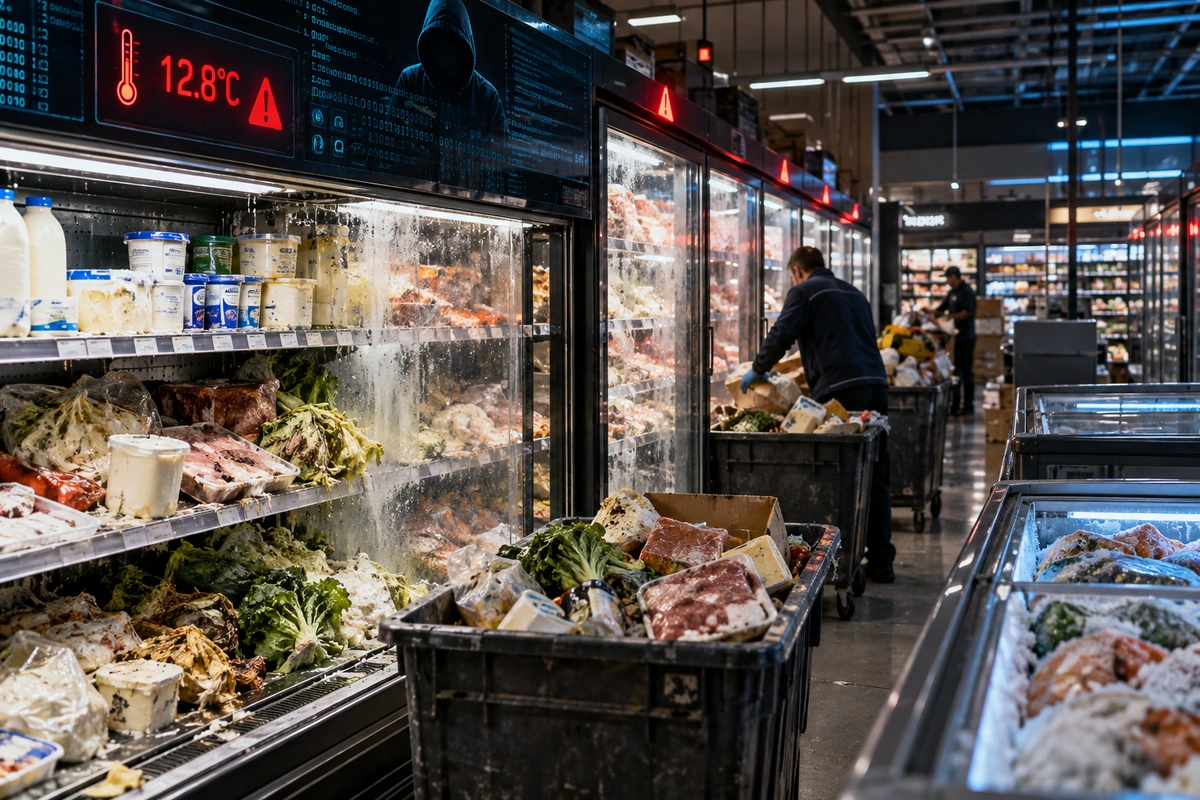
Pirmadienio rytą kai kurių Prancūzijos prekybos centrų darbuotojų laukė vaizdas, kokio jie tikrai nesitikėjo. Šaldytuvai nebešaldė, šaldikliuose tirpo produktai, o parduotuvių darbuotojai skubiai krovė maistą į atliekų konteinerius. Ištisos šaldytų produktų lentynos buvo ištuštintos, o kai kuriose parduotuvėse teko laikinai nutraukti prekybą. Iš pradžių galėjo atrodyti, kad tai didelis techninis gedimas, tačiau netrukus paaiškėjo kur kas nerimą kelianti priežastis – prekybos centrų šaldymo sistemas nuotoliniu būdu perėmė programišiai.
Spalio 11-osios naktį prasidėjusi ir spalio 12-ąją išaiškėjusi kibernetinė ataka paveikė kelis didžiuosius Prancūzijos prekybos tinklus. Tarp nukentėjusiųjų – „Intermarché“, „Netto“, „Coopérative U“, „Carrefour“, „Monoprix“ ir dalis „E.Leclerc“ parduotuvių. Remiantis vėliausiais prekybininkų pateiktais duomenimis, sutrikimai palietė kelis šimtus prekybos vietų, o bendras jų skaičius galėjo viršyti 500. Kai kur šaldymo įrangos temperatūra buvo pakelta iki 50 laipsnių Celsijaus, todėl prekybininkai prarado didelius kiekius šviežių ir šaldytų produktų.
Šis išpuolis išsiskiria tuo, kad nusikaltėliai nesiekė tiesiog užblokuoti interneto svetainių ar pavogti pirkėjų duomenų. Šį kartą jų taikiniu tapo įranga, nuo kurios tiesiogiai priklauso maisto sauga. Ir tai kelia gerokai platesnį klausimą: jeigu programišiai gali išjungti šimtų parduotuvių šaldymo sistemas, kiek saugūs kiti kasdien naudojami prie interneto prijungti įrenginiai?
Šaldytuvai virto šildytuvais: programišiai pasinaudojo viena įrangos funkcija
Prekybos centruose naudojamos šaldymo sistemos yra gerokai sudėtingesnės už įprastus buitinius šaldytuvus. Vienoje parduotuvėje gali veikti dešimtys šaldymo vitrinų, šaldiklių ir sandėliavimo kamerų, kurių darbą kontroliuoja centrinė valdymo įranga. Tokios sistemos automatiškai reguliuoja temperatūrą, stebi gedimus ir leidžia techninės priežiūros specialistams dalį nustatymų keisti nuotoliniu būdu. Tai patogu, nes specialistams nereikia kiekvieną kartą vykti į parduotuvę, tačiau kartu atsiranda papildomų kibernetinio saugumo rizikų.
Pirminiais duomenimis, įsilaužėliai pasinaudojo šaldymo valdymo sistemų pažeidžiamumu ir aktyvavo priverstinio atitirpinimo režimą. Įprastai tokia funkcija reikalinga tam, kad ant šaldymo įrangos nesikauptų ledas. Tačiau nusikaltėliai pakeitė nustatymus taip, kad atitirpinimas vyktų gerokai ilgiau nei įprasta, o temperatūra būtų keliama iki pavojingai aukštų reikšmių.
Prancūzijos žiniasklaidos duomenimis, kai kuriose sistemose atitirpinimo ciklai buvo pratęsti nuo maždaug valandos iki aštuonių valandų. Vieno nukentėjusio prekybos centro savininkas pasakojo, kad naktį šaldymo kameroje temperatūra pakilo iki 50 laipsnių, o dėl sutrikimo net suveikė automatinė priešgaisrinė sistema. Apie atskirus gaisrus ar jų požymius pranešė ir Prancūzijos prokuratūra.
Svarbu suprasti, kad 50 laipsnių rodiklis nereiškia, jog kiekvienas produktas visose nukentėjusiose parduotuvėse buvo įkaitęs iki tokios temperatūros. Kalbama apie užfiksuotus įrangos ir šaldymo kamerų temperatūros pokyčius, kurie buvo pakankami, kad būtų pažeistos saugaus maisto laikymo sąlygos.
Šimtai parduotuvių neteko produktų, o nuostoliai skaičiuojami milijonais
Išpuolio mastas paaiškėjo pirmadienio rytą, kai skirtinguose Prancūzijos regionuose pradėjo plūsti pranešimai apie neveikiančius šaldytuvus. Nukentėjo ne viena konkreti parduotuvė ar atskiras prekybos tinklas, o daugybė skirtingoms bendrovėms priklausančių prekybos vietų. Tai rodo, kad nusikaltėliai galėjo pasinaudoti bendra technine silpnąja vieta, susijusia su kelių įmonių naudojama šaldymo įranga.
Pirminiais pranešimais, buvo kalbama apie 150–200 nukentėjusių „Intermarché“ parduotuvių, tačiau vėliau pasirodė duomenų apie maždaug 300 „Intermarché“ ir „Netto“ prekybos vietų. Taip pat pranešta apie maždaug 100 „Coopérative U“, 80 „Carrefour“, apie 30 „Monoprix“ parduotuvių ir kelias „E.Leclerc“ prekybos vietas. Tikslus bendras skaičius dar tikslinamas, nes skirtingi prekybos tinklai informaciją apie sutrikimus pateikė ne vienu metu.
Didžiausia problema buvo ne vien sugedusi įranga. Vos tik šaldyti ar greitai gendantys produktai per ilgai laikomi netinkamoje temperatūroje, jų saugumas tampa abejotinas. Todėl prekybos centrams teko atsisakyti didelių kiekių mėsos, pieno produktų, šaldytų daržovių, ledų ir kitų prekių. Net jeigu dalis produktų iš pirmo žvilgsnio atrodė nepakitę, tai dar nereiškė, kad juos saugu parduoti.
Viename Paryžiaus prekybos centre žmonės matė, kaip darbuotojai į didžiulius konteinerius krovė atitirpusius produktus, o iš pažeistų ledų pakuočių tekėjo ištirpęs turinys. Tokie vaizdai parodė, kokie gali būti tiesioginiai kibernetinės atakos padariniai. Elektroninėje erdvėje prasidėjęs incidentas per kelias valandas virto realiais maisto nuostoliais.
„Intermarché“ vadovas Thierry Cotillardas perspėjo, kad visos šalies mastu nuostoliai per vieną dieną gali siekti dešimtis milijonų eurų. Tai kol kas preliminarus vertinimas, nes galutinė žala dar skaičiuojama. Į ją įeina ne tik sunaikintų produktų vertė, bet ir laikinai sustabdyta prekyba, įrangos tikrinimas, remonto darbai bei papildomos išlaidos saugumo priemonėms.
Įtariama sena programinė įranga: kas atsakingas už išpuolį?
Prancūzijos teisėsaugos institucijos pradėjo tyrimą, o šalies kibernetinio saugumo agentūra ANSSI aiškinasi, kaip nusikaltėliams pavyko pasiekti prekybos centrų sistemas. Pirminė informacija rodo, kad galėjo būti išnaudotas Danijos bendrovės „Danfoss“ gaminamos šaldymo įrangos valdymo sistemų pažeidžiamumas.
„Danfoss“ patvirtino žinanti apie Prancūzijoje įvykusius incidentus ir nurodė, kad dalyje paveiktų įrenginių buvo naudojama pasenusi programinė įranga. Bendrovė taip pat pabrėžė, jog klientams jau anksčiau buvo rekomenduota reguliariai atnaujinti palaikomų sistemų programinę įrangą ir senesnius įrenginius keisti naujesniais sprendimais.
Kibernetinio saugumo specialistai dar prieš šį išpuolį buvo atkreipę dėmesį į tam tikrus šaldymo valdymo įrangos saugumo trūkumus. Tokie pažeidžiamumai gali sudaryti sąlygas apeiti prisijungimo apsaugą arba neteisėtai pakeisti įrenginio veikimo parametrus. Vis dėlto galutinis atakos būdas ir atsakomybės klausimai paaiškės tik atlikus išsamesnį tyrimą. Kol kas taip pat nežinoma, kas konkrečiai surengė išpuolį ir kokie buvo nusikaltėlių motyvai.
Šis atvejis primena problemą, su kuria susiduria ne vien prekybos centrai. Šiuolaikiniuose pastatuose vis daugiau įrangos valdoma internetu: nuo šildymo ir vėdinimo iki elektros tiekimo bei apsaugos sistemų. Tokie sprendimai leidžia sumažinti išlaidas ir greičiau pastebėti gedimus, tačiau jeigu įrenginiai ilgą laiką neatnaujinami arba yra netinkamai apsaugoti nuo pašalinių prisijungimų, jie gali tapti patraukliu taikiniu nusikaltėliams.
Ypač pavojinga tai, kad šiuo atveju įsilaužėliams nereikėjo fiziškai patekti į parduotuvę. Pakako paveikti nuotoliniu būdu valdomą sistemą, kad tikrasis sutrikimas pasireikštų šaldymo kamerose ir prekybos salėse. Tokios atakos parodo, kad kibernetinis saugumas jau seniai nebėra vien kompiuterių specialistų rūpestis.
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos



Ieškote daugiau?