Kibernetinė ataka parduotuvėms kainavo milijonus eurų. Grėsmė egzistuoja ir Lietuvoje

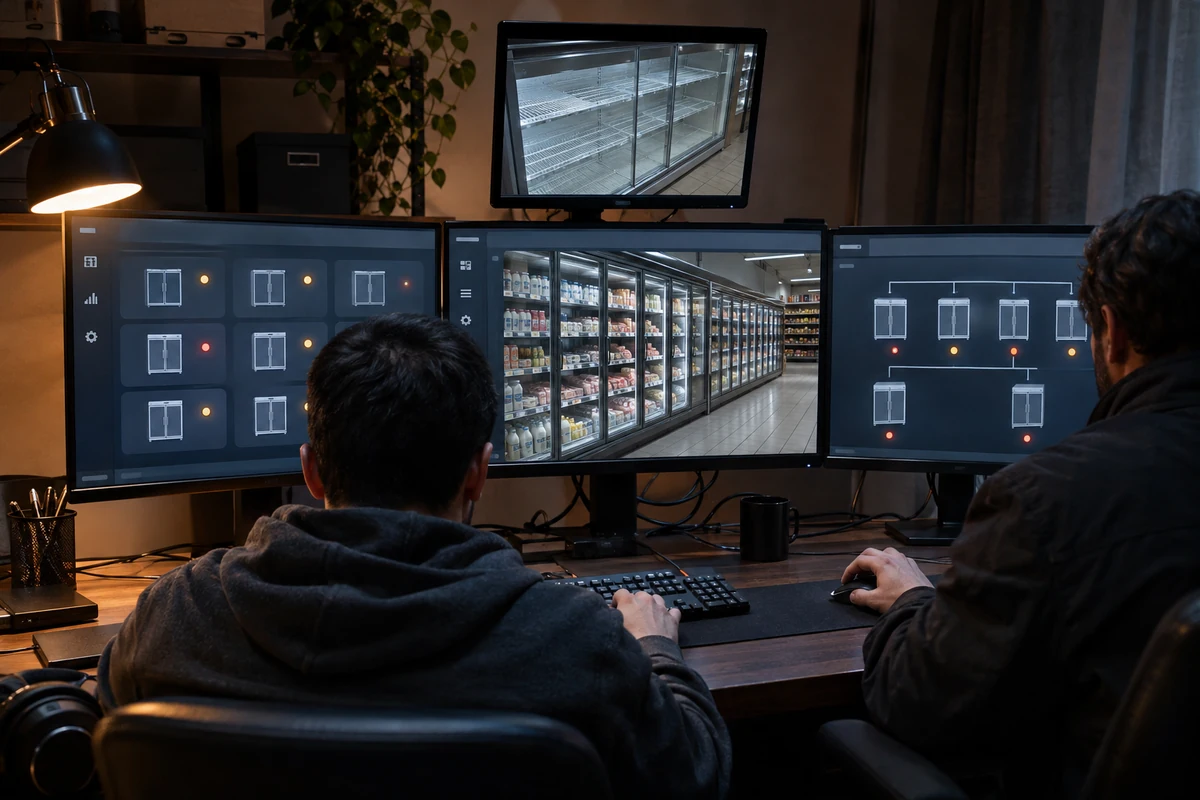
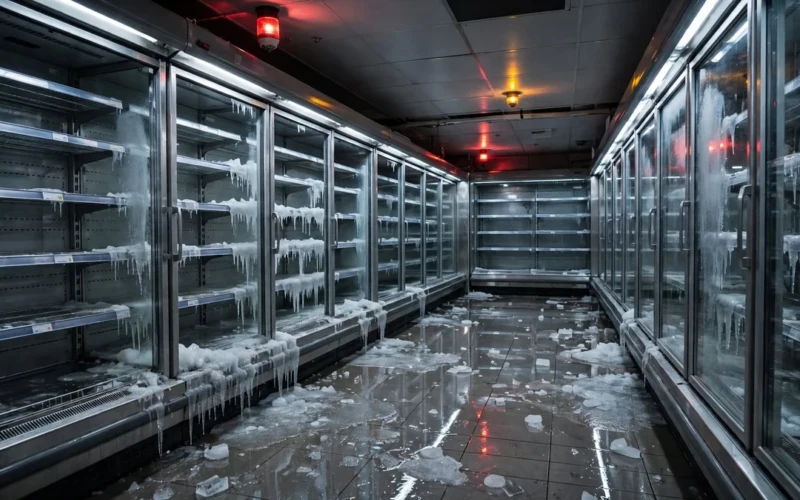
Užpuolikams neprireikė nei patekti į sandėlius, nei nutraukti elektros tiekimo. Perėmę šaldymo įrangos valdymą, jie pakeitė jos nustatymus ir privertė parduotuves išmesti maistą. Spalį Prancūzijoje įvykusi ataka parodė, kad kibernetinio nusikaltimo pasekmės gali būti labai apčiuopiamos: sugadintos prekės, neveikianti įranga ir milijoniniai nuostoliai.
Per spalio 11–12 dienomis vykusias atakas nukentėjo šimtai Prancūzijos parduotuvių. Tarp paveiktų tinklų buvo „Intermarché“, „Netto“, „Carrefour“, „Coopérative U“ ir „Monoprix“. Prancūzijos finansų ministras parlamente nurodė maždaug 700 paveiktų prekybos vietų, o „Intermarché“ skelbė apie dešimtimis milijonų eurų vertinamus nuostolius. Kai kuriose šaldymo sistemose temperatūra pasiekė apie 50 laipsnių.
Tokio incidento metu neužtenka vėl įjungti šaldymą ir palaukti, kol temperatūra nukris. Jeigu nebegalima užtikrinti, kad produktai buvo laikomi tinkamomis sąlygomis, juos gali tekti pašalinti iš prekybos. Taip nuotoliniu būdu pakeisti nustatymai virsta nuostoliais, kurių neįmanoma panaikinti vien atkūrus sistemos veikimą.
Įranga veikė, tačiau vykdė žalingas komandas
Prancūzijos atveju buvo paveiktos šaldymo įrangą valdančios sistemos. Tarptautinio šaldymo instituto analizėje nurodoma, kad nuotoliniu būdu perimti įrenginiai buvo perjungti į atitirpinimo režimą, todėl sutriko įprastas produktų laikymas šaltyje. Šis režimas taip pat turėjo reikšmės tam, kad pavojaus signalai nesuveikė taip, kaip būtų tikimasi įprasto temperatūros sutrikimo metu.
Instituto vertinimu, incidentas sukėlė didelį maisto švaistymą, o bendro visoje Prancūzijoje pašalintų produktų kiekio patikimai nustatyti nepavyko. Problema apėmė ir atliekų tvarkymą bei atsakomybės klausimus: sugadintą maistą reikėjo tinkamai pašalinti, o įmonėms aiškintis, kas atsakingas už sistemų apsaugą.
„Exea Data Center“ operacijų vadovas Łukaszas Ozimekas pabrėžia, kad tokiai žalai padaryti nebūtina fiziškai sunaikinti šaldymo sandėlio. Pakanka pasiekti sistemą, kuri siunčia komandas įrangai. Tai keičia ir pačią grėsmės sampratą: saugoti reikia ne tik klientų duomenis ar elektroninį paštą, bet ir procesus, nuo kurių priklauso realus įmonės darbas.
Silpnoji vieta – internetu pasiekiamas valdymas
Prancūzijos reagavimo į kibernetinius incidentus centras CERT-FR perspėjo apie daugybę kompromituotų „Danfoss“, „Copeland“ ir „Dixell“ šaldymo sistemų nuotolinio valdymo įrenginių. Institucija atkreipė dėmesį, kad valdymo sąsajos atvėrimas tiesiogiai internetui prieštarauja gerajai saugumo praktikai.
Tarp rekomenduotų priemonių – panaikinti tiesioginį įrenginių pasiekiamumą iš interneto, nuotolinį administravimą organizuoti per apsaugotą tinklą, įdiegti atnaujinimus ir pakeisti numatytuosius slaptažodžius. CERT-FR taip pat perspėjo, kad vien gamyklinių nustatymų atkūrimo neužtenka: jeigu pažeidžiama įranga vėl paliekama pasiekiama tokiomis pačiomis sąlygomis, ji gali būti perimta pakartotinai.
Nuotolinis valdymas verslui patogus – priežiūros specialistai gali stebėti įrangą ir spręsti dalį problemų neatvykę į vietą. Tačiau tokia prieiga turi būti aiškiai kontroliuojama. Įmonė turėtų žinoti, kas gali prisijungti, kokias komandas gali vykdyti ir kaip ši prieiga būtų apribota incidento metu.
Lenkijoje taikiniu tapo energetikos objektai
Pavojus neapsiriboja maisto prekyba. CERT Polska duomenimis, 2025 metų gruodžio 29 dieną koordinuotos atakos buvo nukreiptos į mažiausiai 30 vėjo ir saulės elektrinių, gamybos įmonę bei didelę termofikacinę elektrinę, tiekiančią šilumą beveik pusei milijono vartotojų.
Atakos prieš atsinaujinančios energetikos objektus nutraukė jų ryšį su skirstomojo tinklo operatoriumi, tačiau tuo metu nesustabdė elektros gamybos. Didelėje termofikacinėje elektrinėje mėginta paleisti duomenis naikinančią kenkėjišką programą, tačiau jos veikimą užblokavo naudojamos apsaugos priemonės. Tai svarbus skirtumas: užpuolikų siekis sunaikinti ar sustabdyti veiklą dar nereiškia, kad visas planas buvo įgyvendintas.
Vėliau CERT Polska atskleidė ir kitą tuo pačiu laikotarpiu įvykusį incidentą mažesnėje termofikacinėje elektrinėje, aptarnaujančioje apie 50 tūkst. gyventojų. Ten sustojo garo turbina ir techninio vandens ruošimo įrenginys, todėl trumpam nutrūko bendra elektros bei šilumos gamyba. Vis dėlto darbuotojai greitai sureagavo, ir šilumos tiekimas gyventojams nenutrūko.
Daugiau nei 260 tūkst. incidentų – tačiau ne visi jie yra pramoninis sabotažas
2025 metais CERT Polska užregistravo 260 783 unikalius kibernetinio saugumo incidentus, arba 152 proc. daugiau nei prieš metus. Šis skaičius parodo didelį reagavimo mastą, tačiau jo nereikėtų suprasti kaip šimtų tūkstančių bandymų sustabdyti elektrines ar gamyklas.
NASK skelbiamais duomenimis, net 97 proc. registruotų incidentų sudarė kompiuterinis sukčiavimas, įskaitant duomenų viliojimą ir investicinį sukčiavimą. Registruotų incidentų augimą institucija sieja ir su aktyvesniu gyventojų pranešimu bei veiksmingesniu grėsmių aptikimu.
Vis dėlto pramoninių sistemų incidentų pasekmės gali būti neproporcingai didelės. Viena perimta valdymo sistema gali paveikti daugybę įrenginių, o prarasto darbo laiko, sugadintos produkcijos ar sutrikusios paslaugos atkūrimas užtrukti gerokai ilgiau nei pirminio įsilaužimo sustabdymas.
Lietuvos įmonėms svarbu žinoti, ką iš tikrųjų valdo jų tiekėjai
Prancūzijos ir Lenkijos atvejai savaime neįrodo, kad tokie pat incidentai jau įvyko Lietuvos įmonėse. Tačiau jų keliami klausimai aktualūs ir čia: kas prižiūri šaldymo, šildymo, vėdinimo ar gamybos automatiką, kokią nuotolinę prieigą turi rangovai ir kas atsakingas už atnaujinimus.
Nacionalinis kibernetinio saugumo centras aiškina, kad Kibernetinio saugumo įstatyme nustatyti reikalavimai apima ir tiekimo grandinės saugumą. Įstatymo taikymo sričiai priklausantys subjektai turi vertinti su tiesioginiais tiekėjais bei paslaugų teikėjais susijusias rizikas. Todėl vien perduoti įrangos priežiūrą išorės įmonei nepakanka – būtina suprasti, kaip ši priežiūra organizuojama ir kaip būtų bendradarbiaujama kilus incidentui.
Trys klausimai, į kuriuos atsakymo reikia dar prieš ataką
Ł. Ozimekas siūlo įmonių vadovams iš savo komandų ir tiekėjų pareikalauti aiškių atsakymų: ką infrastruktūroje galima perimti nuotoliniu būdu, kokią fizinę žalą tai galėtų sukelti ir kas bus daroma pirmosiomis incidento minutėmis.
Šie klausimai svarbūs todėl, kad atakos metu laiko aiškintis atsakomybę gali nebelikti. Jeigu šaldymo sistema vykdo žalingas komandas, produkcija genda nelaukdama, kol bus surastas atsakingo rangovo telefono numeris. Jeigu sutrinka energetikos įranga, sprendimą turi priimti žmonės, žinantys ir technologinį procesą, ir saugius veiksmus jam apsaugoti.
Prancūzijos parduotuvėse pasekmės tapo matomos vos atidarius šaldymo įrangą. Tai priminimas, kad tvarkingi kibernetinio saugumo dokumentai turi virsti veikiančia apsauga ir išbandytu reagavimo planu – kol vietoj sugadintų prekių dar skaičiuojamos tik galimos rizikos.
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos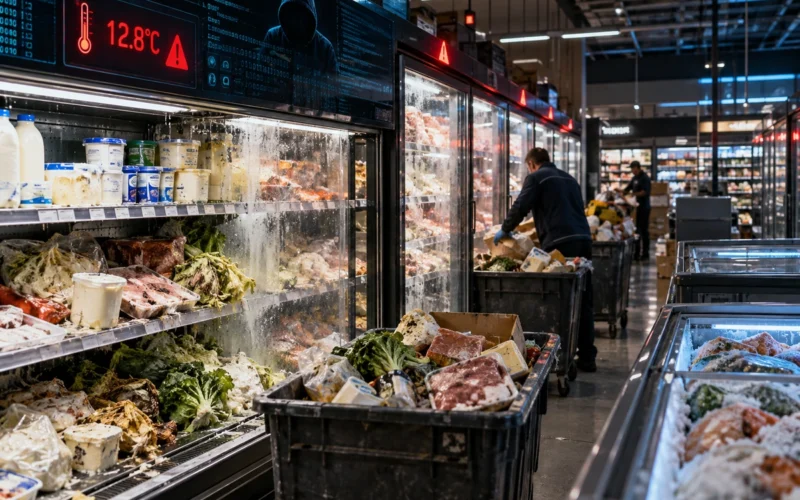
Ieškote daugiau?