Atsiliepimas į „Telegram“ skambutį galėjo atverti kelią į telefoną: „Android“ naudotojams svarbu pasitikrinti programėlę
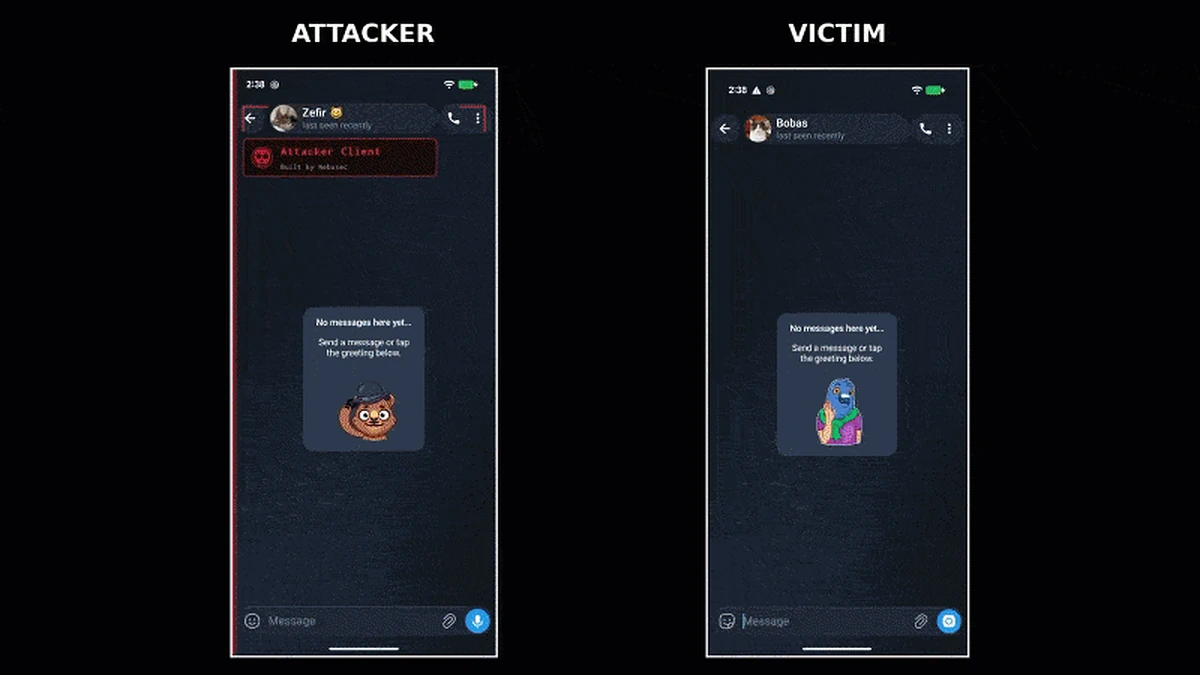
Saugumo tyrėjai aptiko „Telegram“ programėlės „Android“ telefonams spragą, kuria, jų teigimu, buvo galima pasinaudoti žmogui atsiliepus į balso skambutį. Sujungus ją su kitais pažeidžiamumais, užpuolikas galėtų perimti telefono kontrolę. Aptikta klaida jau ištaisyta, todėl naudotojams svarbiausia atnaujinti programėlę.
Apie spragą spalio 29 dieną paskelbė saugumo bendrovė „NebuSec“. Jos tyrėjų teigimu, atakai pradėti užpuolikui pakako įprastos „Telegram“ paskyros, tačiau žmogus turėjo atsiliepti į individualų balso skambutį. „Telegram“ klaida buvo ištaisyta 12.10.4 versijoje, išleistoje rugsėjo pabaigoje.
Tyrėjai nurodo kol kas neturintys įrodymų, kad ši spraga būtų buvusi naudojama realiose atakose. Taip pat nėra patvirtinta, kad aprašytas būdas tiesiogiai paveiktų grupinius skambučius, „iPhone“ ar kompiuteriams skirtas „Telegram“ programėles.
Vienos klaidos neužteko visai telefono kontrolei
Pasak „NebuSec“, klaida buvo skambučiams skirtame programos kode. Ji galėjo leisti užpuolikui vykdyti kodą po to, kai skambučio gavėjas atsiliepia. Tačiau visiškam telefono perėmimui reikėjo ne vien šios spragos: tyrėjų aprašytoje atakoje ji buvo jungiama su dar dviem pažeidžiamumais, įskaitant „Android“ sistemos spragą.
Jei tokia atakų grandinė pavyktų, užpuolikas galėtų įgyti plačią prieigą prie įrenginio, įskaitant žinutes, mikrofoną ir kamerą. Tai nėra tas pats, kas teigti, jog kiekvienas į „Telegram“ skambutį atsiliepęs žmogus automatiškai prarastų telefono kontrolę. Kol kas nėra viešai paskelbtas išsamus visos atakos grandinės techninis aprašymas, o tyrėjai sako realių išpuolių nepastebėję.
„NebuSec“ duomenimis, klaida galėjo būti išnaudojama „Android“ skirtose „Telegram“ versijose nuo 8.6.2 iki 12.10.3. Tyrėjai ataką patvirtino per individualius balso skambučius ARM64 procesorius naudojančiuose telefonuose.
Kaip pasitikrinti, ar programėlė atnaujinta?
„Android“ naudotojai turėtų atsidaryti „Telegram“ nustatymus ir jų apačioje patikrinti programėlės versiją. Jei įdiegta 12.10.4 arba naujesnė versija, konkreti šiame pranešime aprašyta skambučių klaida turėtų būti ištaisyta. Jei versija senesnė, reikėtų atsidaryti „Google Play“ parduotuvę, susirasti „Telegram“ ir, jei siūloma, pasirinkti „Atnaujinti“.
Jeigu atnaujinimo mygtuko nematyti, verta dar kartą patikrinti įdiegtos programėlės versiją. Taip pat naudinga įdiegti telefono operacinės sistemos saugumo naujinius, nes tyrėjų pademonstruotai platesnei atakai reikėjo ir atskiros „Android“ spragos. Jei programėlė diegta ne iš „Google Play“, atnaujinimų reikėtų ieškoti tame oficialiame šaltinyje, iš kurio ji buvo įdiegta.
Kol programėlė neatnaujinta, tyrėjai rekomenduoja neatsiliepti į įtartinus skambučius. Papildomai „Telegram“ privatumo nustatymuose galima pasirinkti, kas gali jums skambinti. Nustačius parinktį „Niekas“, aprašytu skambučio būdu pasinaudoti nebūtų galima. Apribojus skambučius tik kontaktams, nepažįstamieji tiesiogiai skambinti negalėtų, tačiau tai nesuteikia tokios pačios apsaugos, jei skambintų kontaktuose esanti ar perimta paskyra.
Aptikta ir kita, su skambučiais nesusijusi spraga
Saugumo specialistai atskirai yra paskelbę ir apie kitą pažeidžiamumą, susijusį su animuotų lipdukų apdorojimui naudota biblioteka „rlottie“. Pagal paskelbtą perspėjimą, norint juo pasinaudoti, reikalingas naudotojo veiksmas – kenkėjiško failo atidarymas arba apsilankymas kenkėjiškame puslapyje. Ši spraga turi identifikatorių CVE-2026-111105 ir nėra ta pati klaida, kuri aptikta balso skambučių kode.
„Telegram“ tyrėjams buvo nurodžiusi, kad serveriuose taikomi patikrinimai mažina su šia klaida susijusią riziką, tačiau saugumo tyrėjai su tokio apsaugos būdo pakankamumu nesutiko. Skirtingose „Telegram“ platformose naudojamo kodo pakeitimai atlikti skirtingu metu, todėl jų nereikėtų laikyti vienodai paveiktomis ar vienodai apsaugotomis be papildomo patvirtinimo.
Naudotojams praktiškiausias žingsnis – reguliariai atnaujinti „Telegram“ ir telefono sistemą, o programėles bei jų atnaujinimus siųstis iš patikimų oficialių šaltinių. Įtartinų failų ar nuorodų, ypač gautų iš nepažįstamųjų, atidaryti nereikėtų.
Šaltinis: thehackernews.com
Komentarai
Būkite pirmas, kuris pakomentuos
Daugiau šia tema
Visos temos naujienos
Ieškote daugiau?